Go 1.27 ya está disponible: métodos genéricos, JSON v2 y firma post-cuántica ML-DSA
El equipo de Go ha publicado la versión 1.27 del lenguaje. Destacan los métodos genéricos, el nuevo paquete encoding/json/v2, asignación de memoria hasta un 30% más rápida y la firma post-cuántica ML-DSA (FIPS 204) integrada en TLS y x509.
Go 1.27, publicado el 19 de agosto de 2026 por el equipo de Go, trae cambios de calado en el lenguaje, la toolchain, el runtime y la librería estándar. Es la primera versión con métodos genéricos de primera clase, algo que la comunidad esperaba desde hace tiempo.
En el lenguaje ahora se admiten métodos genéricos (por ejemplo math/rand/v2.Rand.N[Int]), se puede inicializar directamente un campo de una struct embebida en un literal, y la inferencia de tipos en funciones se amplía a asignaciones, conversiones y envíos por canal. La toolchain estrena modernizadores en go fix y go doc gana consultas package@version.
En la librería estándar destacan encoding/json/v2 (procesado JSON de alto nivel con opciones configurables, y el encoding/json clásico ahora se apoya en esa implementación) y crypto/mldsa, que implementa el esquema de firma post-cuántica ML-DSA (FIPS 204), ya integrado en crypto/x509 y crypto/tls. El runtime reduce hasta un 30% el coste de asignar objetos pequeños (<80 B).
Leer más →
Fuente: Go Dev Blog

Ataque a la cadena de suministro de Rust: arrayref y otros tres crates se envenenan con un dropper en el build
El equipo de seguridad de Rust confirmó el 20 de agosto un ataque: versiones maliciosas de arrayref, internment y append-only-vec introdujeron una dependencia (proc-macro1, typosquat de proc-macro2) que ejecutaba un segundo escalón al compilar.
El 20 de agosto de 2026 el Rust Security Response Team verificó que el crate proc-macro1 era malicioso: su build script descargaba y ejecutaba un payload. Las versiones afectadas de arrayref@0.3.10, internment@0.8.7 y append-only-vec@0.1.9 estuvieron publicadas apenas entre 86 y 107 minutos antes de ser eliminadas de crates.io.
El truco es sutil: la lógica maliciosa vivía en la dependencia typosquat proc-macro1, así que simplemente compilar un proyecto que la resolvía bastaba para disparar el payload, sin necesidad de invocar nada del crate envenenado. arrayref suma unas 245 millones de descargas en total y está por debajo de winit, blake3 y gran parte de las toolchains de Solana y Ethereum.
Las versiones maliciosas fueron eliminadas, los crates yanked restaurados y las cuentas comprometidas bloqueadas. RustSec publicó el aviso RUSTSEC-2026-0260. Recomendación: revisar Cargo.lock y la caché de cargo, y tratar cualquier compilación afectada como un compromiso potencial del host.
Leer más →
Fuente: Rust Blog

Patch Tuesday de agosto 2026: Microsoft corrige 394 vulnerabilidades, tres de ellas zero-day
Microsoft publicó el 11 de agosto su Patch Tuesday con 394 fallos corregidos (150 de elevación de privilegios, 132 de ejecución remota) e incluye tres zero-days ya explotados o divulgados. Parchear cuanto antes.
Microsoft lanzó el 11 de agosto de 2026 su actualización de seguridad de agosto cubriendo 394 vulnerabilidades en Windows, Office, SharePoint Server, Azure, .NET, PowerShell, Visual Studio Code y más. Es uno de los lotes más grandes del año.
El paquete incluye tres zero-days. Entre los más destacados: CVE-2026-68820 (Windows Ancillary Function Driver for WinSock, elevación de privilegios, ya explotado en la wild) y CVE-2026-62832 (Windows User Profile Service, elevación de privilegios, divulgado públicamente). También hay RCE críticos como CVE-2026-62889 en Windows SSTP y CVE-2026-71331 en Azure Attestation.
El reparto por impacto: 150 de elevación de privilegios, 132 de ejecución remota de código, 66 de divulgación de información, 21 de spoofing, 9 de bypass de características de seguridad y 4 de manipulación. Microsoft marca todas como que requieren acción del cliente, así que ninguna se queda solo en controles compensatorios.
Leer más →
Fuente: Cybersecurity News

XWayland 26.1 RC1: la primera gran actualización en años trae puente de portapapeles y multi-seat
Olivier Fourdan (Red Hat) anunció el 19 de agosto el primer candidato a release de XWayland 26.1, el primer lanzamiento de funciones desde XWayland 24.1 (2024). Añade puente de portapapeles en modo rootful, multi-seat vía Xi2 y elimina EGLStream.
Olivier Fourdan, de Red Hat, anunció el 19 de agosto de 2026 el primer release candidate de XWayland 26.1, la primera versión con nuevas funciones desde XWayland 24.1 en 2024. Se acumulan cientos de cambios de los dos años transcurridos.
Entre las novedades: un puente de portapapeles y selección primaria en modo rootful (copiar y pegar entre clientes X11 y el resto del escritorio Wayland ya no requiere hacks, se activa con "-clipboard"), multi-seat vía X Input 2 (los seats de Wayland se reflejan en una jerarquía XInput 2), soporte del protocolo wl_fixes y mejor emulación de RandR. También se elimina el soporte de EGLStream, ya que el driver NVIDIA funciona bien sin él.
XWayland 26.1 mejora la compatibilidad de aplicaciones X11 en un mundo Wayland, clave para escritorios como GNOME y KDE y para clientes de escritorio remoto y VDI. Los detalles están en el anuncio en la lista de correo de X.Org; se anima a probarlo antes del release final.
Leer más →
Fuente: Phoronix

Ryanair y Google Cloud sellan una alianza de IA de cinco años para automatizar sus operaciones
Ryanair, la mayor aerolínea de Europa, y Google Cloud anunciaron el 12 de agosto una alianza de cinco años: desplegarán Gemini Enterprise y Google Workspace a 35.000 empleados y usarán modelos DeepMind para la flota, en una estrategia de doble nube.
Ryanair y Google Cloud presentaron el 12 de agosto de 2026 una asociación de cinco años para llevar la IA de Google a las operaciones de la aerolínea. El acuerdo desplegará Google Workspace y los servicios de Google Cloud a 35.000 empleados de su red, en apoyo de su objetivo de transportar 300 millones de pasajeros al año para 2034.
El despliegue incluye Gemini Enterprise, la plataforma de IA agentica de Google Cloud para conectar datos, automatizar flujos de trabajo y crear agentes de IA propios. Ryanair la usará para ayudar a automatizar la toma de decisiones, optimizar la logística de las tripulaciones y mejorar la productividad corporativa.
Además, la aerolínea planea emplear modelos de Google DeepMind, como AlphaEvolve y WeatherNext, para apoyar la operación de la flota y la planificación de mantenimiento. El acuerdo se enmarca en una estrategia de doble nube (dual-cloud) que suma Google Cloud a su infraestructura existente con Amazon Web Services, para ganar resiliencia: si un proveedor falla, los servicios críticos pueden seguir funcionando.
Leer más →
Fuente: Ryanair · Google Cloud

OpenAI lanza GPT-5.6: Sol para usuarios de pago y Luna gratis con botón de razonamiento
OpenAI presentó GPT-5.6 el 6 de agosto: una versión más fiable en hechos y con respuestas más directas para quienes pagan, y un modelo Luna gratis con chat ilimitado y un botón "Think" para preguntas difíciles.
OpenAI anunció el 6 de agosto de 2026 una actualización importante de ChatGPT. Para usuarios Plus y Pro, GPT-5.6 Sol llega afinado para el uso diario: respuestas más enfocadas, mejor uso de las fuentes para cometer menos errores con fechas, números y reglas, y un nuevo slider para elegir cuánto "piensa" el modelo en cada respuesta.
Para usuarios gratis, el modelo por defecto pasa a ser GPT-5.6 Luna, con chats de texto ilimitados y un botón "Think" que da más tiempo de razonamiento a las preguntas difíciles. Los límites siguen aplicando a subida de archivos, imágenes y otras herramientas.
En el frente de seguridad, OpenAI trató esta versión como de capacidad Alta en ciberseguridad y dominios biológicos/químicos bajo su marco de preparación, manteniendo las mismas salvaguardas del system card de GPT-5.6. El modelo también está disponible para desarrolladores vía la API y Kiro.
Leer más →
Fuente: OpenAI

Linux 7.2 ya es estable: Cache Aware Scheduling para Intel y AMD, Btrfs con large folios y adiós a strncpy
La rama 7.2 del kernel ya está disponible como estable. Entre sus novedades destacan el planificador consciente de caché para CPUs modernas, mejoras de rendimiento en Btrfs y la eliminación definitiva de la API strncpy tras seis años de trabajo.
Linux 7.2 ha llegado a la rama estable. Según el archivo de kernel.org, la serie 7.2.x ya es la versión principal activa, y Phoronix ha repasado sus cambios más relevantes. Una de las titulares es el Cache Aware Scheduling, pensado para mejorar el rendimiento en CPUs modernas de Intel y AMD aprovechando mejor la jerarquía de caché.
En el terreno de los sistemas de archivos, Btrfs ahora habilita large folios por defecto y aterriza con huge folios en 7.2, lo que se traduce en mejoras de rendimiento en cargas de trabajo concretas. También se ha eliminado por fin la API strncpy tras más de 360 parches y seis años de trabajo, quitando una fuente clásica de errores de gestión de cadenas.
Como es habitual, tras el lanzamiento de 7.2 se abre de inmediato la ventana de merge de 7.3, donde ya se han visto optimizaciones de gestión de memoria prometedoras. Para quienes usan distribuciones LTS, las ramas 6.6, 6.12 y 6.18 siguen mantenidas y recibiendo backports.
Leer más →
Fuente: Phoronix / kernel.org

CISA añade seis vulnerabilidades explotadas activamente: Citrix NetScaler, SQL Server, kernel Linux y Red Hat
El catálogo KEV de CISA suma seis fallos con explotación confirmada en la vida real. El más urgente es CVE-2026-8452 en Citrix NetScaler ADC/Gateway, con fecha límite de parcheo para agencias federales el 29 de agosto.
CISA actualizó el 26 de agosto su catálogo de Known Exploited Vulnerabilities con seis CVE de los que ya hay evidencia de explotación activa. Entre ellos, CVE-2026-8452 (desbordamiento de memoria en Citrix NetScaler ADC y NetScaler Gateway, que puede provocar denegación de servicio) y CVE-2019-1068 (ejecución remota de código en Microsoft SQL Server).
La lista incluye además fallos antiguos que siguen dando resultado a los atacantes: CVE-2022-0995 (escritura fuera de límites en el kernel de Linux), CVE-2015-3246 (condición de carrera en libuser de Red Hat), CVE-2015-5287 (escalada de privilegios en ABRT) y CVE-2021-23758 (deserialización insegura en Ajax.NET Professional).
CISA pide a las agencias federales aplicar los parches de CVE-2019-1068 y CVE-2026-8452 antes del 29 de agosto de 2026, y el resto antes del 9 de septiembre. Moraleja para cualquiera: un CVE de 2015 sigue siendo un CVE si no lo has parcheado.
Leer más →
Fuente: CISA
Google presenta Gemini 3.5 Transcribe, su modelo de voz a texto más preciso
Google anunció el 26 de agosto Gemini 3.5 Transcribe, un modelo de transcripción en tiempo real que convierte audio crudo en texto ya formateado, incluso con ruido de fondo y jerga técnica.
A diferencia de los reconocedores de voz clásicos, que se atascan con ruido ambiente, vocabulario especializado y muletillas, Gemini 3.5 Transcribe entrega directamente texto limpio y formateado. Google lo plantea para agentes de voz, subtitulado en directo y análisis posterior de llamadas.
Se ofrece por dos vías: streaming bidireccional con latencia por debajo del segundo mediante la Live API (gemini-3.5-transcribe-live), y procesado de audio grabado con atribución de hablante y marcas de tiempo por palabra a través de la Interactions API (gemini-3.5-transcribe).
Está en vista previa pública en la Gemini API vía Google AI Studio y en Gemini Enterprise Agent Platform. Para usuarios finales ya funciona en la app de Gemini en macOS y en Rambler en Android en países y idiomas seleccionados.
Leer más →
Fuente: Google Blog

Qwen libera Qwen3.8-Flash-Next, adelanto abierto de la arquitectura Qwen4, con soporte day-0 en SGLang
El equipo Qwen ha publicado en abierto Qwen3.8-Flash-Next, un modelo multimodal MoE que funciona como anticipo de Qwen4. SGLang le da soporte desde el primer día, junto a NVIDIA y AMD.
Según el anuncio de LMSYS del 26 de agosto, Qwen3.8-Flash-Next cumple para Qwen4 el mismo papel que Qwen3-Next cumplió para Qwen3.5: sirve de vista previa de la arquitectura que viene.
Mantiene el diseño híbrido Gated DeltaNet + Gated Attention que Qwen ha ido usando desde Qwen3.5 hasta Qwen3.8. El trabajo se hizo en colaboración con los equipos de Qwen, NVIDIA y AMD, de modo que SGLang ofrece soporte day-0.
Para quien quiera servirlo con menos VRAM, también se publicó desde el primer día un checkpoint cuantizado a NVFP4 (RadixArk/Qwen3.8-Flash-Next-NVFP4).
Leer más →
Fuente: LMSYS Org

Linux 7.2 ya es la rama estable: la 7.0 quedó sin soporte y la 5.10 LTS acaba a final de año
El kernel estable actual es la serie 7.2, publicada el 16 de agosto de 2026. La 7.1 sigue recibiendo actualizaciones (7.1.9), mientras que la 7.0 dejó de tener soporte en junio.
Linux 7.2 se liberó el 16 de agosto de 2026 y es la rama estable de referencia. La 7.1, salida el 14 de junio, continúa con mantenimiento y publicó la 7.1.9 el 19 de agosto.
La rama 7.0 (12 de abril de 2026) terminó su ciclo de soporte el 27 de junio con la 7.0.14, así que quien siga ahí está sin parches de seguridad. La 6.19, última de la serie 6.x, cerró en abril.
En LTS conviene mirar el calendario: 5.10 y 5.15 dejan de recibir soporte el 31 de diciembre de 2026, mientras que 6.6 LTS aguanta hasta finales de 2027. Si administras máquinas con kernels antiguos, es buen momento para planificar la migración.
Leer más →
Fuente: endoflife.date (Linux Kernel)

Acciones tokenizadas ya están vivas en Base: acciones reales de Apple y NVIDIA como tokens B20
Coinbase ha emitido acciones tokenizadas sobre la red Base mediante el estándar B20: participaciones reales (1:1) custodiadas por Alpaca, que puedes tener en tu wallet y usar en DeFi. Comercio 24/7 y acceso global sin bróker.
Base ha dado un paso grande hacia llevar la economía del mundo onchain: las acciones tokenizadas emitidas por Coinbase, construidas sobre el estándar B20, ya están disponibles de forma nativa en Base. No son derivados: son acciones reales, respaldadas 1:1 por un custodio regulado (Alpaca, bajo supervisión de la autoridad regulatoria de Abu Dabi, ADGM), y quien posee el token posee la acción directamente.
Los usuarios pueden mantener fracciones tokenizadas de empresas como Apple y NVIDIA en sus wallets de autocustodia, acceder a liquidez profunda en Aerodrome y usarlas en todo el ecosistema DeFi de Base. Eso abre posibilidades nuevas para los desarrolladores: pedir prestado contra tus acciones al lado de tus stablecoins, o usar NVIDIA como colateral para un préstamo onchain en Aave.
A diferencia de una acción tradicional que duerme en una cuenta de bróker, en Base se vuelven bloques líquidos y programables: comercio 24/7 en pools AMM, acceso global fuera de EE. UU. en jurisdicciones elegibles, y composición total con DeFi. Los dividendos y splits se gestionan con un multiplicador onchain, así tus posiciones no se rompen. Más acciones llegarán en las próximas semanas.
Leer más →
Fuente: Base Blog
ToxicPanda evoluciona: el malware de Android ya apunta a 349 apps y obedece 167 comandos remotos
Una familia de malware para Android conocida como ToxicPanda acaba de sumar capacidades nuevas. Ahora vigila casi 350 aplicaciones y puede ejecutar más de 160 órdenes a distancia, según un análisis reciente. Un recordatorio de que en móvil, lo que instalas importa.
ToxicPanda lleva tiempo dando guerra en Android, pero los investigadores de BleepingComputer acaban de documentar un salto claro: el troyano ha ampliado el número de aplicaciones que monitoriza hasta 349 y ahora admite 167 comandos remotos distintos. Eso le da mucha cuerda para robar datos, interceptar notificaciones y tomar el control de lo que ocurre en el teléfono.
Lo más preocupante no es la técnica, sino lo básico: se cuela por apps fuera de la tienda oficial y por permisos que el usuario acepta sin leer. Una vez dentro, el atacante maneja el terminal como si fuera suyo.
La lección sigue siendo la de siempre: instala solo desde fuentes confiables, revisa los permisos que pides y, si algo va raro, mejor un restablecimiento de fábrica que arriesgarse. El móvil es el dispositivo más personal que tienes; trátalo como tal.
Leer más →
Fuente: BleepingComputer

Pine64 paraliza sus dispositivos Linux por la escasez de memoria; Framework presenta el Laptop 12 con Wildcat Lake
Mientras Pine64 anuncia una pausa en la producción de gadgets Linux (PineTab2, PineNote) por la falta de DRAM y eMMC, Framework renovaba su Laptop 12 con un chip Wildcat Lake. El mercado de hardware pequeño vive un día agridulce.
Pine64 ha comunicado que detiene la producción de sus dispositivos basados en Linux como la tablet PineTab2 y la libreta electrónica PineNote a causa de la escasez mundial de memoria DRAM y almacenamiento eMMC. La compañía revisará la situación a mediados de 2027 según cómo evolucionen precios y disponibilidad. Sus productos no Linux, como el reloj PineTime o el soldador Pinecil, siguen a la venta.
En el otro extremo, Liliputing recogía que Framework presenta el Laptop 12 con una actualización a Wildcat Lake, apuntando a quien busca un portátil reparable y modulable de entrada.
La escasez de componentes básicos sigue moviendo fichas en el hardware pequeño: quien apuesta por abierto y reparable sufre los cuellos de botella de la cadena global igual que los gigantes. Otra razón para valorar el hardware que ya tienes.
Leer más →
Fuente: Liliputing
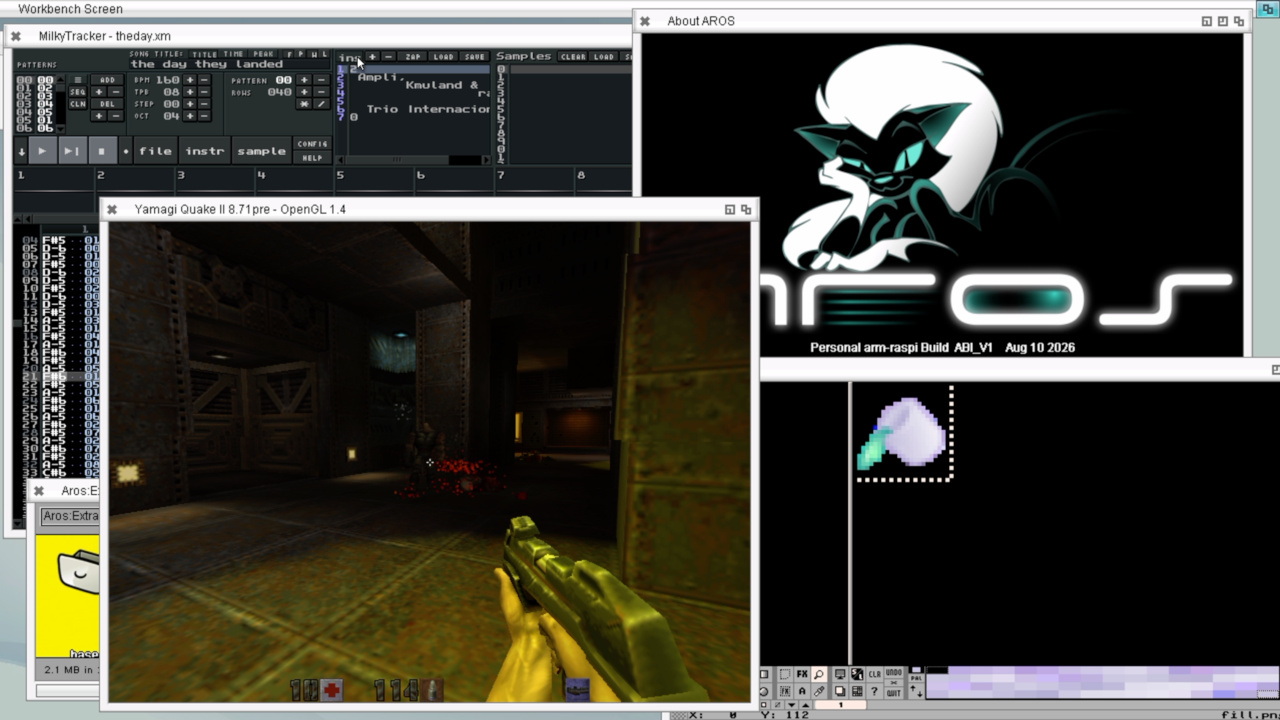
AROS, el sistema compatible con Amiga, ya arranca directo sobre Raspberry Pi (32 y 64 bits)
El sistema operativo AROS, inspirado en el Amiga, acaba de portarse para arrancar de forma nativa en la Raspberry Pi, tanto en versiones de 32 como de 64 bits. Otra forma ultraligera de resucitar el legado Amiga sobre ARM.
AROS (Amiga Research Operating System) acaba de dar el salto a arrancar de forma nativa ("bare metal") sobre la Raspberry Pi, en variantes de 32 y 64 bits. Hasta ahora, correr AROS en un Pi significaba virtualizarlo dentro de Linux, parecido a cualquier emulador de Amiga; ahora hablamos de un sistema compatible con Amiga que arranca solo sobre el hardware ARM.
Hackaday destaca que esto suma otro sistema operativo ultraligero al catálogo del Pi, con tiempos de arranque que compiten con RiscOS, y da a los ex-usuarios de Amiga una plataforma donde jugar sin llevarse 40 años encima.
El proyecto ya había pasado por x86, PowerPC (que alimentó parte de MorphOS) y hasta RISC-V. La idea de sus desarrolladores es clara: que el legado Amiga no quede atado a una sola máquina. Para los amantes del retro y el hardware abierto, una buena noticia.
Leer más →
Fuente: Hackaday
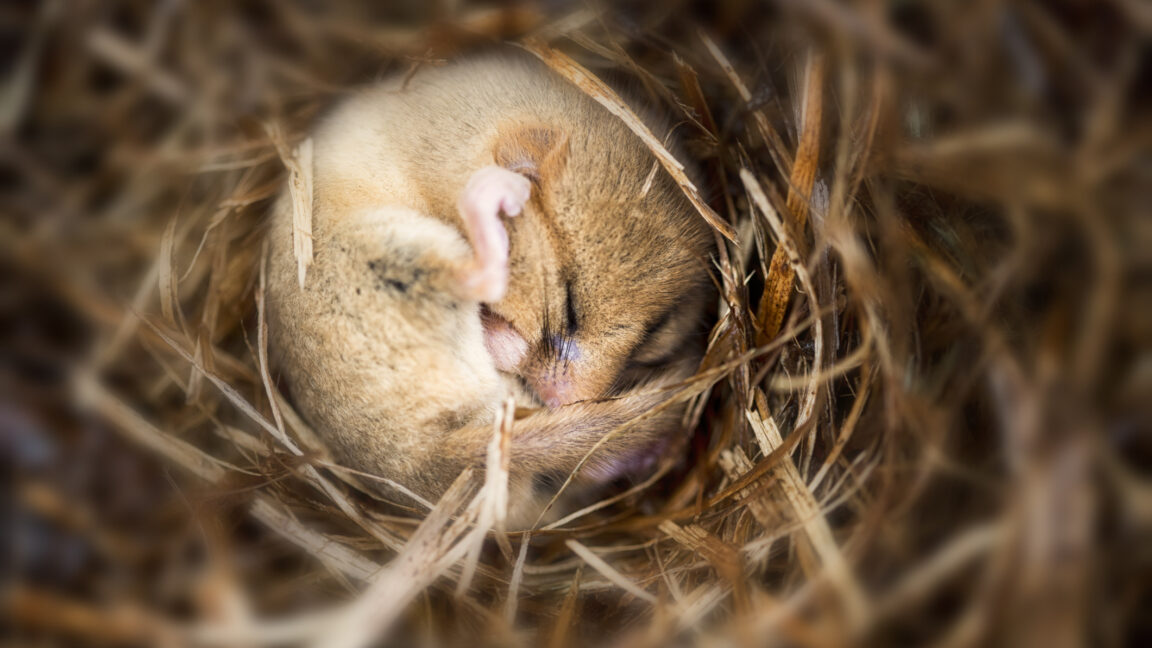
El misterio de la memoria: ratones en hibernación borran sinapsis pero conservan recuerdos
Un estudio publicado en Science muestra que, al inducir un estado de hibernación en ratones, sus conexiones sinápticas se reducen drásticamente y, aun así, la memoria persiste. Un dato clave para entender cómo almacenamos recuerdos a largo plazo.
El cerebro reescribe sus conexiones constantemente: los investigadores del Okinawa Institute of Science and Technology compararon el estado de las sinapsis de ratones en el día uno con el del cuarto o quinto y vieron que cambia muchísimo. Para entender cómo un recuerdo puede durar años sobre un hardware que se reconfigura cada pocos días, indujeron a los roedores un estado similar a la hibernación, que borra gran parte de esas conexiones.
El resultado, publicado en Science y recogido por Ars Technica: pese a la pérdida masiva de sinapsis, los ratones conservaban la memoria. Sugiere que el recuerdo a largo plazo no depende tanto de una sinapsis concreta como de patrones más estables.
Para la IA y las neurociencias, la pista es tentadora: quizá la memoria duradera no vive en un "archivo" fijo, sino en cómo el sistema se reorganiza. Un hallazgo que invita a repensar cómo diseñamos memoria en máquinas.
Leer más →
Fuente: Ars Technica

GrapheneOS gana terreno como Android endurecido: privacidad real sin renunciar a las apps
El sistema que convierte un Pixel en un móvil blindado suma mejoras en permisos y aislamiento. Usar Google Maps o banca sin entregar tu vida a la telemetría ya es posible. La privacidad deja de ser solo para expertos.
GrapheneOS lleva años demostrando que se puede tener un Android seguro sin venderle tus datos a nadie. Sus últimas versiones refinan el aislamiento entre apps, los permisos granulares y la generación de identificadores falsos para que los rastreadores se queden con un vacío.
La gran duda siempre fue "¿y mis apps?". La respuesta hoy es que sí: con el perfil de trabajo y el sandbox, puedes tener Google Maps o tu banco funcionando sin que tengan acceso a lo demás. No es perfecto, pero es el mejor equilibrio disponible.
Leer más →
Fuente: GrapheneOS

Gestores de contraseñas: por qué seguir usando la misma clave es el error más caro de 2026
Los datos de filtraciones siguen mostrando lo mismo: la mayoría repite claves. Un buen gestor con clave maestra y 2FA sigue siendo la medida de seguridad más barata y efectiva que existe. Sin excusa que valga.
Cada año los informes de seguridad repiten la misma canción: las credenciales robadas son la puerta de entrada al 80% de los incidentes. Y la causa raíz casi siempre es la misma: la gente reusa la misma contraseña en diez sitios.
Un gestor de contraseñas resuelve esto generando una clave única y larga por servicio, protegida por una sola clave maestra que tú recuerdas. Sumas 2FA y el riesgo cae por un precipicio. El coste: aprender a usarlo una tarde.
Leer más →
Fuente: Ciberseguridad Hoy

ESP32 y el IoT casero: sensores por menos de 5 euros que tu casa agradece
Del riego automático a medir la calidad del aire, el ESP32 lo hace todo por cuatro duros y WiFi incluido. El bricolaje conectado dejó de ser para ingenieros y pasó a ser para cualquiera con ganas de aprender.
El ESP32 es, probablemente, el chip más infravalorado de la década: WiFi, Bluetooth y un procesador decente por menos de 5 euros. Con eso montas desde un sensor de humedad para tus plantas hasta un nodo de temperatura para la nevera.
Lo bueno es el ecosistema: librerías para todo, comunidad enorme y ejemplos que copias y pegas. En una tarde tienes un sensor que manda datos a tu móvil.
Leer más →
Fuente: ESP32 Comunidad

Cripto en 2026: la madurez llega de la mano de la regulación y las finanzas descentralizadas reales
Tras años de vaivenes, el ecosistema se asienta: marcos legales más claros y DeFi con menos humo. Quien quiera operar hoy lo hace con más herramientas y menos sorpresas que nunca, pero también con más responsabilidad.
El cripto de 2026 ya no es el salvaje oeste de los primeros años. La regulación, lejos de matarlo, le ha dado una pátina de respetabilidad que atrae a inversores serios. Los exchanges cumplen normas, y los productos DeFi compiten en transparencia.
Eso no significa que sea seguro ni fácil: sigue habiendo volatilidad brutal y estafas disfrazadas de oportunidad. Pero las herramientas para operar con cabeza están al alcance de cualquiera.
Leer más →
Fuente: Trading Cripto

Ubuntu 26.04 LTS se perfila con un arranque más rápido y mejor soporte de hardware nuevo
La próxima LTS de Canonical apuesta por tiempos de arranque más cortos, un gestor de actualizaciones más silencioso y controladores listos para el hardware de este año. La versión de soporte a largo plazo que muchos servidores y escritorios esperan.
Ubuntu 26.04 LTS, la próxima versión de soporte a largo plazo, entra en la recta final de su desarrollo con un objetivo claro: que el sistema arranque antes y moleste menos. Los ingenieros han trabajado en recortar servicios innecesarios en el inicio y en afinar la gestión de actualizaciones para que pasen desapercibidas.
El otro gran foco es el hardware de 2026: nuevas GPUs, chips con NPU y periféricos que hasta ahora daban guerra en Linux deberían funcionar de fábrica. Canonical sabe que la LTS es la que corre en la mayoría de servidores del mundo, así que la apuesta es estabilidad, no sorpresas.
Para el usuario de escritorio, significa una experiencia más pulida sin tener que tocar la terminal. Para las empresas, cinco años de actualizaciones garantizadas. Lo de siempre con una LTS: aburrido es bueno.
Leer más →
Fuente: Ubuntu Blog

Las GPUs de gama media se corona como reina de la IA local: ya corren modelos de 70B cuantizados
No hace falta una tarjeta de varios miles de euros para tener un modelo grande en casa. Las GPU de gama media de este año, con más memoria y ancho de banda, ya mueven modelos de 70.000 millones de parámetros en versión cuantizada. La IA de escritorio dejó de ser una promesa.
Hace dos años, correr un modelo de 70B en casa sonaba a ciencia ficción. Hoy, una GPU de gama media con 24 GB de VRAM y buen ancho de banda de memoria lo hace sin sudar, siempre que el modelo esté cuantizado (comprimido). La pérdida de calidad es mínima para la mayoría de tareas.
El cambio de paradigma es claro: la IA deja de ser un servicio en la nube que pagas mes a mes y se convierte en una herramienta que compras una vez. Para quienes manejan datos sensibles, la diferencia entre "en mi máquina" y "en el servidor de otra empresa" es enorme.
Las herramientas como Ollama o LM Studio han hecho que conectar la GPU y bajar un modelo sea cuestión de minutos. La barrera ya no es el hardware, sino saber qué quieres hacer con él.
Leer más →
Fuente: Comunidad IA Local

Bruce para Flipper Zero suma más payloads y se consolida como navaja suiza del pentesting portátil
El firmware Bruce sigue creciendo: nuevos payloads, mejor gestión de subghz y una interfaz que cada vez se siente más pulida. El Flipper Zero con Bruce es, hoy, uno de los laboratorios de seguridad más completos que caben en un bolsillo.
Bruce partió como una idea para llevar capacidades de BadUSB y scripting al Flipper Zero sin complicarse la vida. Hoy es una plataforma con decenas de payloads listos, desde pruebas de redes hasta demos educativas de cómo funciona un teclado inyectado.
La clave de su éxito es la comunidad: cada semana alguien aporta un script nuevo o mejora la interfaz. El resultado es un dispositivo que enseña seguridad ofensiva de forma controlada, siempre con el aviso de que esto se usa para aprender, no para fastidiar a nadie.
Para quien estudia ciberseguridad, tener un laboratorio de bolsillo es oro: pruebas redes Wi-Fi, lee tarjetas RFID, simula señales y todo desde una pantallita que cabe en la palma. Bruce lo hace accesible.
📥 Descargar Bruce: bruce.computer (web oficial con guía de instalación y descargas).
Leer más →
Fuente: Bruce Firmware

Desplegar una web estática en 2026: gratis, rápido y sin tocar un servidor gracias a Pages y Workers
Montar un sitio hoy cuesta cero y un rato. GitHub Pages sirve el HTML, un Worker añade la inteligencia que falta y ni un servidor que mantener. La web estática dejó de ser el pasado para convertirse en el presente más sensato.
Si hace diez años montar web significaba contratar un VPS, configurar Apache y rezar para no ser hackeado, hoy es escribir HTML y pulsar un botón. GitHub Pages lo sirve gratis y con HTTPS, y un Cloudflare Worker añade un buscador o un chat sin que tengas que levantar nada.
El modelo encaja perfecto para blogs, portfolios y sitios personales: no pagas si no lo usas, carga rapidísimo porque es contenido estático, y las actualizaciones son subir un archivo. Para proyectos pequeños y medios, es difícil pedir más.
BitForge misma es el ejemplo vivo: HTML plano en Pages, un Worker para la Terminal IA y nada más. La web estática, con un poco de ingenio en el borde, ya no es aburrida ni limitada.
Leer más →
Fuente: GitHub Pages

Linux Mint 22.2 pulsa la renovación de su escritorio y mira de cerca el rendimiento
La nueva punto de Linux Mint llega con ajustes finos en Cinnamon, mejor gestión de energía en portátiles y un arranque algo más rápido. Pequeñas cosas que, sumadas, hacen la diferencia en el día a día de quien vive en el escritorio.
Linux Mint 22.2 no es una revolución, y eso es precisamente lo que sus usuarios agradecen. El equipo ha centrado el trabajo en pulir lo que ya funcionaba: el escritorio Cinnamon recibe retoques de animación, el gestor de energía aprende a tratar mejor las baterías modernas y el tiempo de arranque baja unos segundos gracias a una revisión de los servicios de inicio.
Para quien viene de Windows, Mint sigue siendo la puerta de entrada más cómoda: misma lógica de menús, misma idea de "instalo y funciona", y ahora con mejor soporte de hardware reciente. La actualización se recomienda a todos los que ya están en la rama 22.
El mensaje es claro: una distro no tiene que reinventarse cada mes para ser útil. A veces basta con escuchar a quien la usa a diario.
Leer más →
Fuente: Linux Mint Blog

Ollama suma modelos multimodales y baja el listón para correr IA en tu propia máquina
La herramienta que popularizó los modelos locales da un paso más: ahora es más sencillo cargar vision models y cuantizaciones ligeras que corren incluso en equipos de gama media. IA en casa, sin enviar tus datos a la nube.
Ollama ha dejado de ser solo una forma cómoda de descargar Llama. Con el soporte creciente de modelos multimodales y cuantizaciones agresivas, la IA local deja de ser territorio exclusivo de quien tiene una GPU de mil euros.
La clave está en la comunidad: cada semana aparecen versiones más ligeras de modelos grandes que caben en 8 GB de RAM. Eso significa que puedes tener un asistente que lea tus imágenes y documentos sin que una sola palabra salga de tu equipo.
Para el usuario preocupado por la privacidad, es el movimiento más importante del año: la IA deja de ser un servicio en la nube y vuelve a ser una herramienta que controlas tú.
Leer más →
Fuente: Ollama GitHub

El ecosistema de firmwares del Flipper Zero crece: Xtreme y Momentum suman comunidad
Lejos del firmware oficial, la escena alternativa del "delfín" no para: nuevos subghz, mejoras en la interfaz y scripts de la comunidad que convierten el dispositivo en un laboratorio de bolsillo. Siempre con la premisa de aprender, no de romper.
El Flipper Zero se ha convertido en un fenómeno curioso: un juguete de hacking que enseña más seguridad que muchos cursos. Los firmwares alternativos como Xtreme y Momentum no hacen sino ampliar ese efecto, con comunidades que publican mejoras casi a diario.
Las novedades más comentadas son la estabilidad en subghz, nuevos plugins de RFID y una interfaz que por fin se siente pulida. Todo esto sin tocar el hardware original: se flashea y listo.
El punto interesante es pedagógico: ver cómo funciona una señal de un mando a distancia te enseña más sobre radiofrecuencia en una tarde que leyendo teoría en un mes.
Leer más →
Fuente: Flipper Zero Community

Las webs estáticas resucitan con IA: buscadores y chat sin servidor gracias a Cloudflare Workers
La vieja idea de servir HTML plano vive una segunda juventud: un Worker funciona de proxy para APIs y un poco de IA convierte una página sin backend en algo interactivo. Menos coste, más velocidad, cero servidor que mantener.
Construir una web que parezca viva sin mantener un servidor sonaba a magia hace unos años. Hoy, con un Cloudflare Worker actuando de puente hacia una API y unos pocos renglones de JavaScript, cualquier página estática puede tener buscador inteligente y hasta un chat.
El truco es que el Worker vive en el borde de la red: responde rápido, cuesta céntimos y no tienes que parchear un sistema operativo. Para proyectos personales o blogs, es difícil pedir más.
BitForge misma es un ejemplo: el sitio es HTML plano, pero detrás hay un Worker que da vida a la Terminal y al buscador. La web estática ya no es aburrida.
Leer más →
Fuente: Cloudflare Blog
Cientos de claves de AWS filtradas dejan cuentas corporativas a merced de cualquiera
Un barrido por repositorios públicos y foros ha sacado a la luz cientos de claves de AWS que, en muchos casos, otorgan control total sobre cuentas empresariales. El problema no es nuevo, pero la escala vuelve a poner el foco en lo fácil que es fugarse una credencial cuando se sube código sin mirar. El consejo de siempre, ahora más urgente: rotar claves, usar roles temporales y vigilar la nube con alertas de acceso raro. Porque una clave expuesta hoy puede ser una factura de miles mañana.
Fuente: BleepingComputer
Framework Laptop 16 estrena RTX 5070, teclado de pieza única y touchpad háptico
Framework sigue empujando el portable modular con una actualización gorda: la Laptop 16 ahora se ofrece con una GeForce RTX 5070 de 12 GB, un teclado fabricado en una sola pieza (menos puntos débiles) y un touchpad con retroalimentación háptica que imita el clic físico. La apuesta sigue siendo la misma desde el inicio: poder cambiar GPU, pantalla o batería sin tirar el equipo. En un mercado donde casi todo es pegamento y soldadura, un portátil que se repara con destornillador es casi un acto de rebeldía.
Fuente: Phoronix
AMD prepara el estándar UALink para el kernel de Linux y acelerar la IA fuera de Nvidia
AMD ha enviado una serie enorme de parches para meter en el kernel de Linux el soporte de UALink, un estándar abierto pensado para conectar aceleradores de IA entre sí sin atarse al ecosistema privado de nadie. La idea es clara: que varias GPUs o chips especializados se hablen con ancho de banda alto y latencia baja, como un club de intercambio de datos abierto. Si cuaja, los centros de datos tendrán una alternativa real a las soluciones cerradas y el mercado de IA deja de depender de un solo fabricante.
Fuente: Phoronix
Motorola lanzará móviles con GrapheneOS en 2027, pero más caros que los Pixel
Motorola planea sacar al mercado teléfonos con GrapheneOS —el sistema enfocado en privacidad y hardening— a partir de 2027, aunque con un precio por encima de los propios Google Pixel. La noticia es importante porque GrapheneOS siempre vivió atado al hardware de Google; verlo en un fabricante grande significa que la privacidad deja de ser nicho para empezar a rozar el catálogo comercial. Eso sí, el sobreprecio y la duda sobre soporte a largo plazo serán la verdadera prueba de fuego.
Fuente: Ars Technica
Jack plantea el Fibonacci no como una línea mágica, sino como un "mapa de coordenadas": trazas el retroceso en varios marcos temporales y, cuando el precio coincide con los niveles clave, tienes el escenario montado para buscar entradas con confirmación. De ahí salen patrones con nombre propio. El Balancín aprovecha que tras una subida vertical con divergencia de volumen, el precio tiende a retirarse hasta el 23,6% del fibo antes de seguir. El Patrón Caja y el Malvado Extendido operan dobles techos con divergencia: la entrada en corto la da el pullback al 0,786, con stop justo sobre el 0,618 y objetivo en la base de la caja. El Colorido busca el rebote al 0,382 tras romper la directriz, y la Liana juega con EMAs de 200 y 50 para anticipar el respiro de una caída. La clave, repite Jack, no es el dibujo sino entender el volumen: ahí está el ratio de acierto. Todo esto se explica paso a paso en nuestra sección de Estrategias.
La base de zcoin es leer lo que hace el dinero inteligente, no pelear contra él. Usa el indicador Smart Money Concepts (el de LuxAlgo) para marcar order blocks, estructura (BOS/CHoCH), fair value gaps y zonas de liquidez sobre el gráfico. La idea: esperar a que el precio barra un order block, lo mitigue (pullback) y ahí entrar en la dirección de la estructura rota. A eso le suma una regla de oro de gestión: reparte el capital según el horizonte. Lo que es Hold mensual "nunca se vende"; lo semanal/diario son ciclos de patrones de 10 días; y lo de 4H/1H (futuros) se cierra entre 1 y 3 días, con análisis puramente técnico y hot wallet para liquidez inmediata. Separar cartera a largo plazo (cold storage) de la operativa activa es lo que mantiene el riesgo bajo control. El detalle completo está en Estrategias de Trading.
La próxima versión del kernel trae dos cambios en la gestión de memoria que los desarrolladores llevan tiempo persiguiendo: optimizaciones en la liberación de páginas que, según las primeras pruebas, dejan el sistema mucho más holgado bajo carga. Por otro lado, el sistema de archivos Btrfs estrena mejoras de rendimiento que en algunos escenarios se disparan hasta triplicar o quintuplicar la velocidad de ciertas operaciones. AMD también se lleva su parte: los servidores EPYC 9005 escalan bien al llenarlos de módulos DDR5. En resumen, una actualización pensada para quienes aprietan el hardware al máximo.
Varios usuarios de los Framework con procesador Ryzen 7040 reportaron que una actualización de BIOS dejaba el equipo inusable, y la conversación se calentó rápido en los foros. La compañía ha salido a explicar qué pasó y ha habilitado una vía de recuperación para quienes ya se vieron afectados, además de pausar la mala versión. El episodio sirve de recordatorio de algo que defendemos aquí: actualizar el firmware es importante, pero conviene saber a qué te expones antes de darle a "instalar".
Cloudflare presenta un cambio que promete alterar cómo funciona internet y, sobre todo, cómo se monetiza el contenido. En el vídeo se explica un modelo nuevo mediante el cual los creadores y sitios web podrán obtener ingresos de una forma distinta a la publicidad tradicional. Aquí el resumen y el enlace al análisis completo:
La web ahora incluye una pestaña Terminal con apariencia de chat (estilo GPT/Gemini) que responde con IA real vía OpenRouter. La IA puede leer esta misma sección de noticias y contestar a preguntas como "¿qué hay de nuevo?". También sumamos esta página de noticias, donde iremos publicando novedades día a día sobre Linux, IA y Flipper Zero.
Escribe aquí el texto de la noticia. Puedes añadir varios párrafos. Para enlazar a una fuente usa
este formato de enlace.
Añadimos una pestaña "Terminal" con apariencia de chat (estilo GPT/Gemini) para probar la interfaz de conversación. Por ahora es solo visual; la IA real llegaría conectando una API.